Beiträge von dagny

    Erst mal vielen Dank Euch allen, aber ich glaube ich breche hier jetzt besser ab.


    Im Prinzip läuft ja alles, bis auf die grafische Konfiguration über Yast von SAMBA und dass der Befehl:


    Code
    firewall-cmd --reload
    
    
    --> ... folgende Fehlermeldung bringt: 
    ZONE_CONFLICT: 'enp0s25' already bound to a zone


    Aber: Wenn die Verbindung der enp0s25 durch den Networkmanager vom Netz getrennt ist, läuft der Befehl durch und die grafische Konfiguration über Yast von SAMBA geht dann auch. :)


    PS: Auch die Eingabe der folgenden Befehle hat an dem Verhalten nichts geändert:


    Code
    firewall-cmd --permanent --zone=public --remove-interface=enp0s25
    firewall-cmd --permanent --zone=home --remove-interface=enp0s25
    firewall-cmd --permanent --zone=internal --remove-interface=enp0s25
    
    
    und 
    
    
    firewall-cmd --permanent --zone=home --add-interface=enp0s25


    Nochmal Danke an Euch allen und vielleicht ergeben sich ja irgendwann neue Erkenntnisse.
    :smilie_pc_011:

    Wenn ich das so nochmal zusammenfasse schaut das auf meinem Rechner (warum auch immer) derzeit folgendermaßen aus:


    YaST --> Firewall

    • Schnittstellen
      Gerät, Zone, Name
      enpos25, home, Unbekannt
      enpos25, home, Unbekannt
      wlp3s0, home, Unbekannt
    • Zonen
      home --> enp0s25, wlp3s0
      internal --> enp0s25

    firewall-cmd --list-all-zones

    • home (active)
      target: default
      icmp-block-inversion: no
      interfaces: wlp3s0
      sources:
      services: dhcpv6-client mdns samba samba-client ssh
    • internal (active)
      target: default
      icmp-block-inversion: no
      interfaces: enp0s25
      sources:
      services: dhcpv6-client mdns samba samba-client ssh

    /etc/firewalld/zones/

    • home
      <interface name="enp0s25"/>
      <service name="ssh"/>
      <service name="mdns"/>
      <service name="samba-client"/>
      <service name="dhcpv6-client"/>
      <service name="samba"/>


    • internal (kein interface eingetragen)
      <service name="ssh"/>
      <service name="mdns"/>
      <service name="samba-client"/>
      <service name="dhcpv6-client"/>
      <service name="samba"/>


    • public (kein interface eingetragen)
      <service name="dhcpv6-client"/>

    " ... Kannst du mit Yast----System-----Firewall------Schnittstellen ändern. ..."


    Das sollte gehen, hier die Bildschirmkopien:


    Hier sehe ich es auch:
    Hier ist die enp0s25 in zwei Zonen eingetragen,
    allerdings ist public die Standard-Zone. Weshalb sind beide Netzwerkkaren nicht dort eingetragen?


    Hallo Sauerland,


    Code
    # cat /etc/firewalld/zones/public.xml
    
    
    <?xml version="1.0" encoding="utf-8"?>
    <zone>
      <short>Public</short>
      <description>For use in public areas. You do not trust the other computers on networks to not harm your computer. Only selected incoming connections are accepted.</description>
      <service name="dhcpv6-client"/>
    </zone>

    und die aktuelle:

    Erstmal danke, da habe ich wohl ein Fass aufgemacht :(


    Zunächst nochmal kurz zum Fehlerbild:

    • ich komme mit beiden Netzwerkkarten ins WWW und die Konfiguration firewall-cmd --list-all-zones ändert sich scheinbar. Jetzt bin ich mit dem interfaces: wlp3s0 in der Zone home (active) und dem interfaces: enp0s25 in der Zone internal (active)
      Weshalb sich die Zonen ändern weiß ich nicht.
    • begonnen hat das Problem scheinbar, als ich dachte, es sei besser die Karte "enp0s25" in die Zone "public" aufzunehmen firewall-cmd --permanent --zone=public --change-interface=enp0s25
    • ich glaube, ab dann hatte ich die beiden Fehlerbilder mit firewall-cmd --reload und beim Starten von Samba aus der grafischen Oberfläche von YaST heraus (siehe oben)
      Habe jetzt herausgefunden, dass sich dieser Fehler nur dann zeigt, wenn im Netzwerkmanager die LAN-Karte eine Verbindung hat, ohne Verbindung der LAN-Karte zeigt sich der Fehler also nicht! Vielleicht hat es mit 2. doch nichts zu tun.
    • auch ein Versuch die Zone wieder mit firewall-cmd --permanent --zone=internal --change-interface=enp0s25 in den Ursprungszustand zu bringen hat an den Fehlern nichts geändert
    • Der SAMBA-Server funktioniert sowohl, wenn nur LAN, nur WLAN oder auch wenn beide Netzwerkkarten eine Verbindung haben.

    Nun zu den gewünschten Posts:


    Hallo @sterun
    erstmal danke und ich ich möchte vorausschicken, das mein angegebener "Wissenstand" auch der ist wie ich in angegeben habe.


    "Du arbeitest also mit LAN - richtig? ..."
    Wenn ich das wüsste, worüber welcher Verkehr geht.
    Oft ist der Laptop in der Dockingstation, dann sind sowohl WLAN als auch LAN an.
    Im mobilen Betrieb läuft er natürlich nur mit WLAN.


    • wie bekomme ich das heraus? Ich hab da seit der Installation nichts verändert. Installiert sind beide.
    • wenn möglich an der Dockingstation beides, ansonsten nur WLAN
    • Meinst Du die SSID für das WLAN?
      Die lautet je nach dem wie der Empfang besser ist entweder "linux24" (Fritzbox 2,4GHz Bereich) bzw. "linux50" (Fritzbox 5GHz Bereich) und liegen beide nicht im Gastnetz.
      Hat das Netzwerk sonst noch einen Namen, wenn ja wo finde ich diesen?


    Code
    nmcli connection show --active
    
    
    NAME                         UUID                                  TYPE      DEVICE  
    Kabelgebundene Verbindung 1  b173e40b-974c-343e-809d-8367beef98d9  ethernet  enp0s25 
    linux24 (repeater)           d75d091a-85cd-426b-8149-b4aa3b94b038  wifi      wlp3s0

    Danke Euch

    Code
    firewall-cmd --get-active-zones
    
    
    home
      interfaces: wlp3s0
    internal
      interfaces: enp0s25

    ... Laufen bei dir zwei Netzwerkkarten parallel? ...

    Ist ein Laptop an einer Dockingstation. Ich vermute mal WLAN & LAN die dann parallel laufen.
    Warum diese in zwei Zonen sind erschließt sich mir nicht. Vermutlich SAMBA über die LAN-Karte.


    Hatte ursprünglich das Kommando:

    Code
    firewall-cmd --permanent --zone=public --change-interface=enp0s25

    ausgeführt, aber dann traten eben die Probleme auf.


    Auch ein Rücksetzen mit:

    Code
    firewall-cmd --permanent --zone=internal --change-interface=enp0s25

    behielt den Fehler bei.


    Danke

    Guten Abend,


    ich habe den Artikel firewalld-Basics in der Konsole von sterun gelesen und finde ihn wirklich klasse.
    Vielen Dank dafür :smilie_pc_011:


    Leider komme ich trotzdem nicht weiter.


    Bei der Eingabe von:

    Code
    firewall-cmd --reload
    
    
    kommt der Fehler:
    ZONE_CONFLICT: 'enp0s25' already bound to a zone


    Auch beim Starten von Sabma aus der grafischen Oberfläche von YaST kommt etwas ähnliches:
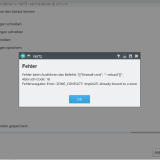

    Nach jedem dieser beiden Versuche geht kein Internet mehr, so dass ich den Rechner neu starten muss.


    Hier noch einige Ausgaben von meinem Rechner:


    Hat jemand eine Idee? ?(
    Vielen Dank

    ... und mit GParted die openSUSE Leap 15.1 Platte komplett löschen. ...

    Und wenn Du eh schon beim Löschen bist ...
    Sollte Deine funktionierende Platte mit openSUSE Leap 42.3 mit einer MSDOS Partitionstabelle angelegt sein, würde ich das auf dem neuen System auch erst einmal so anlegen.
    Es könnte ja doch an dem vorher beschriebenen BIOS-Fehler mit einer GPT Partitionstabelle liegen.


    GParted --> Ansicht --> Geräteinformationen >> Partitionstabelle

    Guten Abend,


    bei meinem ThinkPad X220 hatte ich auch das Problem, dass ich nach der Installation nur vom Installationsmedium booten konnte.
    Dabei hat sich herausgestellt, dass hier ein BIOS-Fehler (auch in der jetzt noch aktuellen Version 1.46) vorliegt.
    Das Problem zeigt sich beim X220 dadurch, dass sich eine GPT formatierte Platte nicht im Legacy Modus starten lässt.


    Ich hatte mir damals folgendes notiert:


    Installation bootet nicht "The X220 will not boot using legacy BIOS from a GPT disk"
    Lösungsmöglichkeiten:

    • MSDOS Partitionstabelle, dann legacy BIOS möglich ;(war erfolgreich)
    • GPT Partitionstabelle, dann aber zwingend mit EFI-Boot nötig ;(nicht getestet)

    https://wiki.archlinux.org/ind…220#Boot_fails_(BIOS/GPT)
    https://debianforum.de/forum/s…on+bootet+nicht&sr=topics


    Da Deine Platte GPT formatiert ist hast Du vielleicht Glück, dass der Grund bei Deinem Toshiba ein ähnlicher ist und Dir eventuell eine MSDOS Partitionstabelle weiterhilft.